Initace
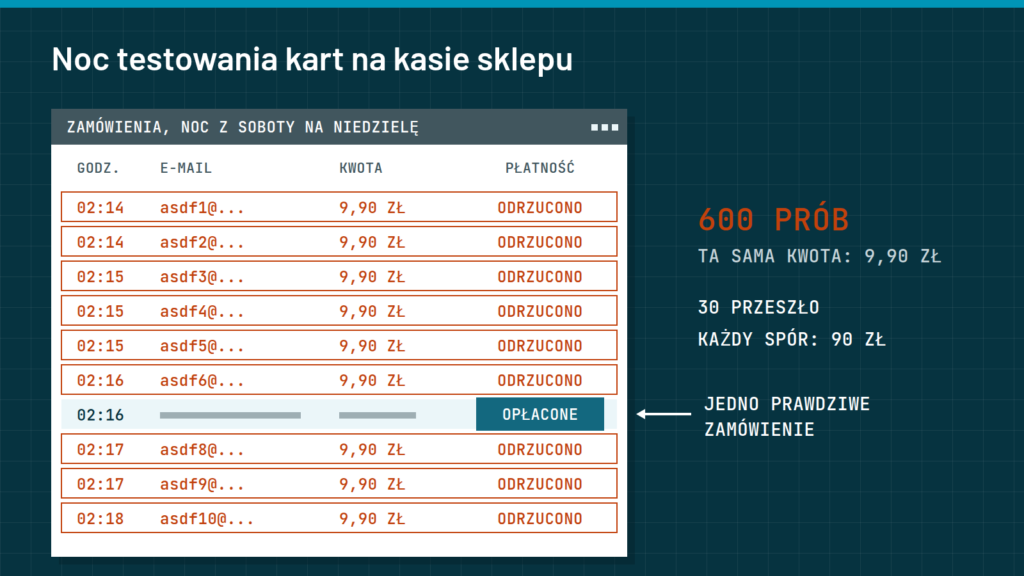
Rano w panelu sklepu czeka kilkaset nowych zamówień albo prób płatności. Wszystkie złożone w nocy, w ciągu kilku godzin, na ten sam najtańszy produkt, z imionami w rodzaju „asdf qwer” i adresami e-mail, których nikt nie używa. Większość płatności odrzucona, kilkadziesiąt przeszło. To nie są klienci. To program, który sprawdza na kasie Twojego sklepu, które z kupionych w sieci numerów kart jeszcze działają. Ten poradnik pokazuje, jak taki atak rozpoznać, ile kosztuje, jak zabezpieczyć kasę w PrestaShop i WooCommerce i co zrobić rano po ataku.
90 zł za każdy spór w Stripe, 120 zł za każdą reklamację w Tpay. Tyle płaci sklep, gdy właściciel skradzionej karty zgłosi w banku płatność, która przeszła w czasie ataku. Opłata nie zależy od kwoty zamówienia, więc spór o płatność na 9,90 zł kosztuje sklep tyle samo, co spór o 900 zł (cenniki Stripe i Tpay odczytane 15 listopada 2026 roku). Przy kilkudziesięciu takich płatnościach jedna noc ataku kosztuje kilka tysięcy złotych.
Czym jest testowanie kart
Stripe, operator płatności kartą, opisuje testowanie kart tak: ktoś kupuje skradzione dane kart i próbuje nimi płacić albo zapisać kartę na koncie, żeby sprawdzić, które karty są jeszcze ważne. Robi to skryptem, który w krótkim czasie wysyła setki prób. Karty, które przejdą, sprzedaje dalej albo wykorzystuje do większych zakupów gdzie indziej.
Stripe wymienia dwie drogi takiego ataku:
- Zapisanie karty. Sprawdzenie karty przy jej zapisywaniu na koncie klienta zwykle nie pojawia się na wyciągu właściciela karty, więc trudniej je zauważyć. W sklepie to funkcja „zapisz kartę” albo „metody płatności” na koncie klienta.
- Małe płatności. Kwoty rzędu kilku złotych właściciel karty rzadziej zauważa i zgłasza. Dlatego skrypt wybiera najtańszy produkt w sklepie.
Jak rozpoznać testowanie kart w swoim sklepie
Stripe pisze, że większość ataków widać od razu w panelu płatności, bo gwałtownie rośnie liczba odrzuconych autoryzacji. Sprawdź w panelu operatora płatności i w zamówieniach sklepu te objawy:
- Skok liczby odrzuconych lub zablokowanych płatności w krótkim czasie, w porównaniu z tym, ile odmów sklep ma w zwykły dzień.
- Wiele płatności na niskie, jednakowe kwoty, na przykład za ten sam najtańszy produkt.
- Bezsensowne imiona i adresy e-mail, na przykład przypadkowe litery albo ten sam wzór z kolejnymi cyframi.
- Nowe konta klientów zakładane seriami i karty dopisywane do kont bez żadnego zamówienia.
- Wiele różnych kart przy jednym koszyku albo jednym koncie: jedna próba po drugiej, każda inną kartą.
Stripe zaznacza też, że reguła oparta na jednym sygnale, na przykład blokada adresów IP, sama ataku nie zatrzyma, bo skrypty zmieniają adresy. Skuteczna obrona łączy kilka zabezpieczeń, o czym niżej.
Ile kosztuje jedna noc ataku
Koszt składa się z trzech części: prowizji od płatności, które przeszły, opłat za spory, gdy właściciele kart zgłoszą te płatności w banku, oraz skutków dla konta płatności. Oto stawki z cenników odczytanych 15 listopada 2026 roku, ceny w złotych:
| Pozycja | Stripe, stawka standardowa | Tpay, pakiet Starter |
|---|---|---|
| Prowizja od płatności kartą | 1,5% + 1,00 zł (standardowe karty z Europejskiego Obszaru Gospodarczego) | 1,59% + 0,39 zł |
| Zwrot płatności kartą | bez opłaty, ale prowizja od pierwotnej płatności nie wraca | opłata jak za płatność kartą |
| Spór, czyli obciążenie zwrotne zgłoszone przez bank klienta | 90,00 zł za każdy | 120 zł za każdą reklamację |
| Odrzucona próba płatności | cennik nie wymienia opłaty | cennik nie wymienia opłaty |
Przykład: sklep z akcesoriami do telefonów na PrestaShop, z płatnością kartą przez Stripe. To przykład, a nie nasz klient. Parametry sklepu: 40 zamówień dziennie, najtańszy produkt, etui na kartę, kosztuje 9,90 zł. W nocy z soboty na niedzielę skrypt wysyła 600 prób płatności na ten produkt. 570 płatności bank odrzuca, 30 przechodzi. Sklep wysyła zamówienia po potwierdzeniu płatności, więc te 30 zamówień czeka w poniedziałek na pakowanie.
Wzór: koszt jednej płatności = cena × procent prowizji + opłata stała. Koszt sporów = liczba sporów × opłata za spór. Sumy w tabeli liczymy bez zaokrąglania pojedynczej prowizji.
| Rachunek po jednej nocy, 30 płatności po 9,90 zł | Stripe | Tpay Starter |
|---|---|---|
| Prowizja od jednej płatności | 9,90 × 1,5% + 1,00 = 1,15 zł | 9,90 × 1,59% + 0,39 = 0,55 zł |
| Prowizja od 30 płatności | 34,46 zł | 16,42 zł |
| Wariant A: sklep zwraca wszystkie 30 płatności w poniedziałek rano | 34,46 zł (zwrot bez opłaty) | 32,84 zł (16,42 zł + 16,42 zł za zwroty) |
| Spory, gdy wszystkich 30 właścicieli kart zgłosi płatność w banku | 30 × 90 zł = 2 700 zł | 30 × 120 zł = 3 600 zł |
| Wariant B: sklep nic nie robi, wysyła towar, przychodzą spory | 2 734,46 zł + 30 wysłanych paczek | 3 616,42 zł + 30 wysłanych paczek |
W wariancie B kwota płatności, 30 × 9,90 zł = 297 zł, wraca do właścicieli kart razem ze sporem, więc sklep nie zatrzymuje nawet tych pieniędzy, a towar już wyszedł. Różnica między wariantami to 2 700 zł w Stripe i 3 583,58 zł w Tpay, a decyduje o niej jedno: czy ktoś w poniedziałek rano zauważy atak i zwróci płatności, zanim zrobią to banki.
Pieniądze to nie wszystko. Stripe wymienia jeszcze trzy skutki, które zostają po ataku:
- Więcej odrzuconych płatności prawdziwych klientów. Duża liczba odmów psuje opinię sklepu u banków i organizacji kartowych, przez co wszystkie płatności sklepu wyglądają na bardziej ryzykowne, także po zakończeniu ataku.
- Programy nadzoru organizacji kartowych. Mastercard wpisuje sprzedawcę do programu nadmiernych obciążeń zwrotnych od 100 sporów w miesiącu przy wskaźniku od 1,5% płatności. Kara zaczyna się w drugim miesiącu programu od 1 000 dolarów i rośnie w kolejnych. Sprzedawca, który nie wykona wymagań programu, może stracić możliwość przyjmowania płatności kartą.
- Fałszywy obraz sprzedaży. Opłacone zamówienia od skryptu wyglądają w statystykach jak nowi klienci, więc liczby sklepu przestają mówić prawdę.
Zabezpieczenia, które nie przeszkadzają prawdziwym klientom
Celem jest kasa, przez którą klient przechodzi tak jak wcześniej, a skrypt po kilku próbach trafia na przeszkodę. Stripe zaleca łączenie zabezpieczeń, na przykład tak, że pierwsza płatność z danego adresu przechodzi bez utrudnień, a kolejne próby z tego samego adresu w ciągu kilku godzin wymagają przejścia CAPTCHA, czyli testu odróżniającego człowieka od programu. Pięć zabezpieczeń, od najważniejszego:
- Limit prób na kasie. Ogranicza, ile razy z jednego adresu można w krótkim czasie złożyć zamówienie, założyć konto albo dopisać kartę. Prawdziwy klient płaci raz albo dwa razy, skrypt setki razy.
- CAPTCHA na kasie i przy zakładaniu konta, sprawdzana po stronie serwera przy każdej próbie płatności i zapisu karty. Stripe pisze, że nowoczesne CAPTCHA utrudniają działanie przy podejrzanym ruchu, a dla prawdziwych klientów pozostają w większości niewidoczne.
- Uwierzytelnianie 3-D Secure, czyli potwierdzenie płatności w aplikacji banku albo kodem SMS. W Europejskim Obszarze Gospodarczym przepisy o silnym uwierzytelnianiu klienta wymagają go przy wielu płatnościach kartą. Stripe opisuje 3-D Secure jako zabezpieczenie, które chroni sprzedawcę przed odpowiedzialnością za oszukańcze płatności kartą.
- Narzędzia operatora płatności przeciw oszustwom. W Stripe w cenie płatności jest Radar Lite, a pełny Radar kosztuje od 0,23 zł za sprawdzoną płatność albo od 46 zł miesięcznie. Pełny Radar pozwala pisać własne reguły, na przykład blokadę po kilku nieudanych próbach z jednej karty lub jednego adresu. Stripe pisze też, że jego ochrona przed testowaniem kart działa najlepiej, gdy sklep przekazuje adres IP, e-mail, imię i nazwisko oraz adres rozliczeniowy klienta.
- Kasa trudniej dostępna dla skryptu. Stripe wskazuje, że im łatwiej dojść do formularza płatności, na przykład przez zakup bez rejestracji, tym łatwiej przeprowadzić atak. Zabezpieczenia przed fałszowaniem żądań między stronami, takie jak jednorazowe tokeny formularza, zatrzymują część ataków.
Jak to ustawić na każdej z platform:
PrestaShop
W panelu, w ustawieniach zamówień, jest przełącznik zamówień dla gości (w wersji angielskiej „Enable guest checkout”), który pozwala złożyć zamówienie bez rejestracji. Stripe zaleca wymaganie logowania przed płatnością, więc w czasie ataku wyłączenie tej opcji zmusza skrypt do zakładania kont, które ogranicza limit i CAPTCHA. Na co dzień zostaw go włączonego, jeśli Twoi klienci kupują jako goście. CAPTCHA na stronie zamówienia i rejestracji dodaje moduł, a limit prób ustawia się na serwerze sklepu albo w zaporze przed serwerem. W module płatności kartą sprawdź, czy płatność przechodzi przez 3-D Secure, i włącz narzędzia przeciw oszustwom operatora w jego panelu.
WooCommerce
WooCommerce ma wbudowany limit prób na kasie, wyłączony domyślnie. Włączasz go w ustawieniach: WooCommerce, Ustawienia, Zaawansowane, Funkcje, opcja „Rate limiting Checkout block and Store API”. Ustawia limit 3 prób złożenia zamówienia na 60 sekund i obejmuje kasę zbudowaną na bloku Checkout. Gdy sklep stoi za serwerem pośredniczącym, na przykład za zaporą sieciową, w ustawieniach limitu włącza się obsługę takiego serwera, bo wtedy limit liczy próby według prawdziwego adresu klienta, a nie adresu pośrednika, wspólnego dla wszystkich. WooCommerce opisał ataki skierowane wprost na interfejs, przez który działa blok kasy (Store API), z pominięciem CAPTCHA. W grudniu 2024 roku czterech producentów wtyczek CAPTCHA wydało poprawione wersje, które chronią także tę drogę. Sprawdź, czy Twoja wtyczka CAPTCHA obejmuje blok kasy, a nie tylko stronę zamówienia.
Atak trafia też tam, gdzie na kasie jest stary moduł płatności albo stara wersja sklepu bez poprawek. O tym, co jeszcze grozi takiemu sklepowi, piszemy w poradnikach o PrestaShop 1.7 i 8 oraz o WooCommerce i WordPressie na starym PHP.
Co zrobić rano po ataku
Kolejność ma znaczenie, bo każda godzina zwłoki przybliża spory z banków. Stripe zaleca cztery kroki: rozpoznać atak, zwrócić oszukańcze płatności, dodać zabezpieczenia i pilnować, czy działają. W sklepie wygląda to tak:
- Wstrzymaj wysyłkę zamówień złożonych w czasie ataku. Nie pakuj niczego, dopóki nie oddzielisz prawdziwych klientów od skryptu.
- Oddziel zamówienia skryptu po objawach z listy wyżej: godzina, kwota, produkt, imię, adres e-mail.
- Zwróć wszystkie płatności, które przeszły, a te jeszcze niepobrane anuluj. W panelu Stripe można zaznaczyć wiele płatności naraz i zwrócić je jednym przyciskiem. Zwrot przed sporem kosztuje w przykładzie 34,46 zł zamiast 2 734,46 zł.
- Nie ponawiaj płatności z kart zapisanych w czasie ataku. Stripe ostrzega, że ponowienie powtarza atak.
- Usuń konta i zapisane karty założone przez skrypt i anuluj jego zamówienia w sklepie, żeby nie liczyły się do sprzedaży.
- Włącz zabezpieczenia: limit prób, CAPTCHA, a na czas ataku wyłącz zakup bez rejestracji.
- Sprawdź klucze dostępu do płatności. Stripe przypomina, że wyciek tajnego klucza pozwala skryptowi tworzyć płatności z pominięciem sklepu. Jeśli próby szły z ominięciem kasy, wymień klucze w panelu operatora i w module płatności.
- Przez kolejne dni obserwuj liczbę odrzuconych płatności i sprawdzaj, czy zabezpieczenia działają.
Zwrot nie zawsze zatrzymuje spór
Mastercard liczy obciążenie zwrotne do swojego programu nadzoru także wtedy, gdy płatność została zwrócona, i bez względu na wynik sporu. Dlatego zwrot jest konieczny, ale to zabezpieczenia na kasie decydują, czy atak się powtórzy.
Przy kosztach sklepu spory i zablokowane płatności to jedna z pozycji, których nie ma na fakturze od dostawcy. Cały roczny rachunek, razem z kosztem przestoju, pokazujemy w poradniku ile kosztuje utrzymanie sklepu.
W skrócie: testowanie kart widać jako skok odrzuconych płatności na niskie, jednakowe kwoty, z bezsensownymi imionami i adresami e-mail. Jeden spór kosztuje 90 zł w Stripe i 120 zł w Tpay, więc w przykładowym sklepie 30 płatności po 9,90 zł zamienia się w 2 734,46 zł albo 3 616,42 zł straty, jeśli nikt ich nie zwróci przed bankami. Rano po ataku wstrzymaj wysyłkę, zwróć płatności i włącz zabezpieczenia. Na stałe kasę chronią: limit prób, CAPTCHA sprawdzana na serwerze, 3-D Secure i narzędzia operatora płatności przeciw oszustwom.
Chcesz, żeby kasę sklepu zabezpieczył i pilnował ktoś za Ciebie? W ramach opieki nad sklepem ustawiamy limit prób na kasie i CAPTCHA, która obejmuje także blok kasy, sprawdzamy 3-D Secure w module płatności, a potem pilnujemy sklepu: aktualizacje sprawdzone najpierw na kopii, kopia codzienna przechowywana 30 dni, pilnowanie dostępności i raport miesięczny. W pakiecie Opieka mamy 5 godzin drobnych zmian w miesiącu i reagujemy do 4 godzin, także w weekend, gdy sprzedaż jest zablokowana, czyli wtedy, gdy atak trwa. Opieka nad sklepem PrestaShop kosztuje 799 zł netto/mies. (rocznie 7 990 zł netto/rok), a nad sklepem WooCommerce 599 zł netto/mies. (rocznie 5 990 zł netto/rok). W Czuwaniu, od 299 zł netto/mies., pracę przy zabezpieczeniach liczymy za godzinę po 150 zł netto. Gdy moduł płatności albo sam sklep jest za stary na nowe zabezpieczenia, zaczynamy od aktualizacji sklepu na kopii (od 1 499 zł netto). Jeśli chcesz najpierw wiedzieć, jak sklep jest zabezpieczony, audyt sklepu za 1 900 zł netto sprawdza kasę, płatności i moduły i daje listę poprawek z ceną każdej. Możesz też umówić 15-minutową rozmowę i pokazać nam, co widzisz w panelu płatności.