Initace
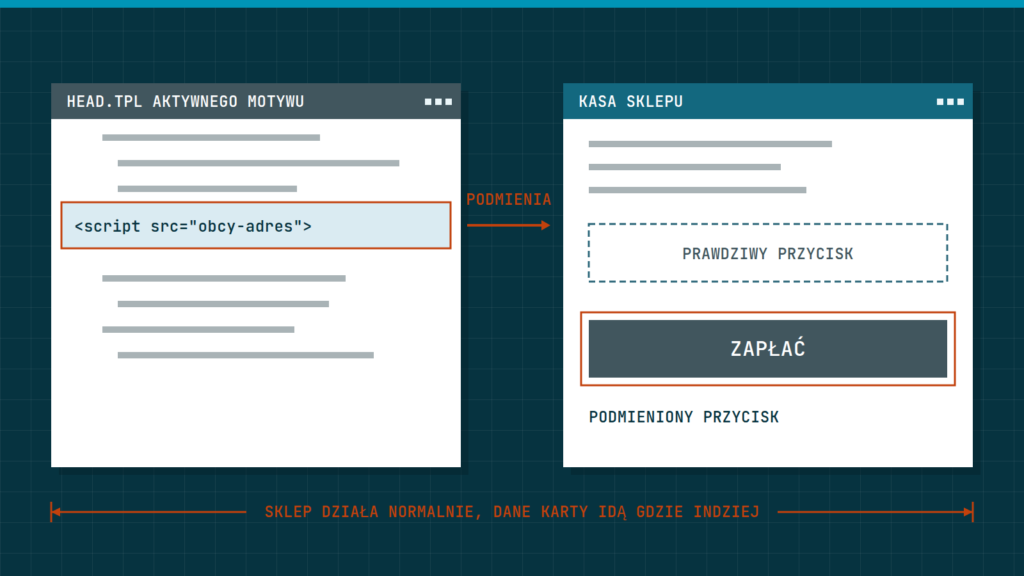
Sprawdzisz to w godzinę: otwórz stronę koszyka i kasy w narzędziach przeglądarki, spisz każdy skrypt, który się ładuje, i porównaj tę listę z tym, co sam świadomie dodałeś, a potem zajrzyj do pliku nagłówka motywu i do pól, w które wkleja się kod. Obcy skrypt, którego nikt nie potrafi wyjaśnić, to powód, żeby od razu działać. Taki atak nie psuje sklepu, zamówienia wpadają jak zwykle, dlatego właściciel zwykle dowiaduje się o nim ostatni.
Jak działa taki atak
Ktoś dopisuje do strony sklepu kilka linijek kodu JavaScript. Kod uruchamia się w przeglądarce klienta, czyta to, co klient wpisuje w formularz płatności, i wysyła to na serwer napastnika. Nazwa skimming pochodzi od nakładek na bankomaty, które robią to samo z kartą. Bywa też, że skrypt podmienia przycisk płatności i prowadzi klienta do podrobionego formularza karty.
Dokładnie tak wyglądał przypadek opisany przez PrestaShop w komunikacie z 11 lutego 2026 roku, Security Alert: Recommended Check of Your Stores. Złośliwy kod zastępował prawdziwe przyciski płatności na stronie zamówienia fałszywymi, a był ładowany jednym znacznikiem <script> dopisanym do pliku _partials/head.tpl aktywnego motywu. PrestaShop zaznacza, że skoro plik został zmieniony, napastnik miał dostęp do zapisu plików sklepu.
Skąd obcy kod bierze się w sklepie
Napastnik musi najpierw dostać się do miejsca, z którego da się zmienić stronę. W sklepach na PrestaShop i WooCommerce najczęściej są to cztery drogi.
- Luka w nieaktualnym module, wtyczce lub samej platformie. W maju 2026 roku firma Sansec opisała ataki na wtyczkę Funnel Builder dla WooCommerce: wersje starsze niż 3.15.0.3 pozwalały bez logowania wpisać dowolny skrypt w ustawienie „External Scripts” wtyczki, a ten ładował się na każdej stronie kasy.
- Pliki motywu. Szablon nagłówka ładuje się na każdej stronie, więc jedna linijka w nim wystarcza. Tak było w przypadku z komunikatu PrestaShop.
- Menedżer tagów i pola na własny kod. Wiele sklepów ma w panelu miejsca, w które wkleja się dowolny HTML: Menedżer tagów Google, ustawienia motywu, moduły „własny kod w nagłówku”. W opisanym przez Sansec przypadku złośliwy skrypt udawał kod Menedżera tagów i stał obok prawdziwych tagów marketingowych, więc na pierwszy rzut oka nie odróżniał się od nich.
- Przejęte konto. Stare konto pracownika, agencji albo wykonawcy z prawem edycji, hasło do FTP sprzed lat, klucz dostępu do sklepu wydany integracji, której już nie używasz.
Kod może siedzieć w pliku albo w bazie danych, w ustawieniu wtyczki lub modułu, więc porównanie samych plików nie znajdzie wszystkiego.
Czy zewnętrzna bramka płatności Cię chroni
Częściowo. Jeśli klient wpisuje dane karty na stronie operatora płatności (po przekierowaniu) albo w formularzu operatora osadzonym w ramce, numer karty nie przechodzi przez Twój serwer, a skrypt na stronie sklepu nie może po prostu odczytać pól w ramce operatora. To realnie zmniejsza ryzyko i dlatego jest dobrym wyborem dla małego sklepu.
Nie zamyka to jednak sprawy. Skrypt na Twojej stronie nadal może zmienić to, co klient widzi przed przejściem do operatora: podmienić przycisk, adres przekierowania albo całą ramkę na fałszywy formularz. Tak działał atak z komunikatu PrestaShop. Rada PCI SSC (organizacja, która wydaje standard bezpieczeństwa kart PCI DSS) pisze w wytycznych z marca 2025 roku, że osadzenie formularza operatora w ramce nie wyłącza strony, która tę ramkę zawiera, spod wymagań dotyczących skryptów. Bramka chroni dane karty w swoim formularzu, ale za to, żeby klient do tego formularza trafił, odpowiadasz Ty.
Co sprawdzisz sam w godzinę
Do tej listy nie potrzebujesz programisty, wystarczy przeglądarka Chrome lub Firefox, dostęp do panelu sklepu i do plików na serwerze (FTP lub menedżer plików u hostingu).
- Dodaj produkt do koszyka i przejdź do kasy. Naciśnij F12, otwórz zakładkę Sieć (Network), wybierz filtr JS i odśwież stronę. Spisz domeny, z których ładują się skrypty. Opis panelu jest w dokumentacji Chrome DevTools.
- Przy każdej domenie zapisz, kto ją dodał i po co: operator płatności, statystyki, czat, firma kurierska. Domena, której nikt nie umie przypisać, wymaga wyjaśnienia jeszcze dziś. Uważaj na nazwy łudząco podobne do znanych usług.
- W zakładce Elementy (Elements) albo przez „Wyświetl źródło strony” poszukaj skryptów wpisanych bezpośrednio w kod strony. Podejrzane są fragmenty z
atob(,eval(,Function(i długimi ciągami przypadkowych znaków. PrestaShop podaje, że w opisanym ataku funkcjaatob()pojawiała się zawsze, a reszta kodu różniła się między sklepami. - Sprawdź w Menedżerze tagów Google listę tagów typu Niestandardowy kod HTML i historię wersji kontenera: kto i kiedy dodał każdy z nich. Zrób to samo z polami „własny kod” w ustawieniach motywu, modułów i wtyczek.
- Przejrzyj listę kont z dostępem do panelu i usuń konta byłych pracowników, wykonawców i testowe. Listę kluczy dostępu dla integracji przejrzyj tak samo (gdzie są w panelu, piszemy niżej).
- Zrób listę modułów lub wtyczek, które mają dostępną aktualizację. Te, które obsługują koszyk i kasę, są pierwsze w kolejce.
Spis skryptów zachowaj. Za miesiąc porównasz go z nowym i zobaczysz, co przybyło.
PrestaShop: na co patrzeć
- Otwórz przez FTP plik
themes/<aktywny-motyw>/templates/_partials/head.tpli poszukaj znaczników<script>, których nie ma w oryginalnym motywie. To konkretne miejsce wskazał PrestaShop w komunikacie z lutego 2026 roku. Obejrzyj też inne pliki z_partialsi główne szablony układu strony. - Zajrzyj do katalogu
/modules/. PrestaShop podaje, że obecność modułumloaderlubsimplefilemanageroznacza, że sklep jest zaatakowany. Każdy moduł, którego nie instalowałeś świadomie, sprawdź. - W panelu otwórz Parametry zaawansowane > Zespół i przejrzyj konta pracowników. W Parametry zaawansowane > Webservice sprawdź klucze dostępu. Dokumentacja PrestaShop radzi trzymać tę funkcję wyłączoną, jeśli żadna zewnętrzna usługa jej nie potrzebuje.
- PrestaShop nie ma wbudowanego narzędzia do porównania plików z czystą wersją. Najprościej pobrać z oficjalnego źródła ten sam numer wersji PrestaShop i tę samą wersję motywu, a potem porównać katalogi programem do porównywania plików. Pomaga też lista plików zmienionych w ostatnich tygodniach, na przykład poleceniem
find themes modules ( -name "*.tpl" -o -name "*.js" -o -name "*.php" ) -mtime -30uruchomionym w katalogu sklepu. Pamiętaj, że datę zmiany pliku da się podrobić, więc pusta lista niczego nie przesądza.
WooCommerce: na co patrzeć
- Jeśli masz dostęp do WP-CLI, polecenia
wp core verify-checksumsiwp plugin verify-checksums --allporównują pliki WordPressa i wtyczek z sumami kontrolnymi publikowanymi przez WordPress.org (dokumentacja polecenia). Działa to tylko dla wtyczek z katalogu WordPress.org. Płatne wtyczki i motyw trzeba porównać z czystą kopią od producenta. - Przejrzyj w Użytkownicy konta z rolą Administrator i Kierownik sklepu. Klucze dostępu do sklepu są w WooCommerce > Ustawienia > Zaawansowane > REST API, przy każdym jest link do unieważnienia (dokumentacja WooCommerce).
- Sprawdź ustawienia wtyczek, które dopisują kod do nagłówka, stopki lub kasy. W opisanym przypadku Funnel Builder było to ustawienie External Scripts. Kod zapisany w takim polu leży w bazie danych, więc porównanie plików go nie pokaże.
- Dobre praktyki bezpieczeństwa WooCommerce zalecają między innymi aktualizacje, usuwanie nieutrzymywanych wtyczek i motywów, logowanie dwuskładnikowe oraz monitorowanie zmian w plikach.
Nagłówek CSP w trybie raportowania
Content-Security-Policy to nagłówek, w którym strona mówi przeglądarce, z jakich adresów wolno jej ładować skrypty i ramki. Wersja Content-Security-Policy-Report-Only niczego nie blokuje, tylko zgłasza każde naruszenie na wskazany adres. Według dokumentacji MDN musi to być nagłówek odpowiedzi serwera, nie znacznik w kodzie strony, a bez wskazania adresu raportów nie daje żadnego efektu. Przykład dla kasy, który programista dopasuje do listy Twoich usług:
Reporting-Endpoints: csp="https://twoj-sklep.pl/csp-raporty"
Content-Security-Policy-Report-Only: script-src 'self' https://twoj-operator-platnosci.pl; frame-src https://twoj-operator-platnosci.pl; report-to csp
Tryb raportowania nie zepsuje kasy. Po kilku tygodniach raportów widać, które skrypty są potrzebne, i dopiero wtedy włącza się wersję blokującą. Odbiór i czytanie raportów to zadanie dla programisty.
Co mówi standard PCI DSS 4.0.1
Od 31 marca 2025 roku obowiązują dwa wymagania PCI DSS dotyczące skryptów na stronach płatności. Wymaganie 6.4.3 mówi, że każdy skrypt ładowany w przeglądarce klienta na stronie płatności musi mieć potwierdzoną zgodę na obecność, sposób zapewnienia, że nikt go nie zmienił, oraz wpis w spisie skryptów z pisemnym uzasadnieniem. Wymaganie 11.6.1 każe wdrożyć mechanizm, który alarmuje o nieuprawnionych zmianach w nagłówkach bezpieczeństwa i skryptach strony płatności, tak jak odbiera je przeglądarka klienta, co najmniej raz w tygodniu albo z częstotliwością ustaloną w analizie ryzyka. Tak opisuje to dokument PCI SSC z marca 2025 roku.
Według tego dokumentu wymagania te nie dotyczą strony, która tylko przekierowuje klienta do operatora, chyba że przekierowanie wykonuje skrypt. Dotyczą natomiast strony z osadzoną ramką operatora. W styczniu 2025 roku PCI SSC usunęła oba wymagania z najprostszego kwestionariusza SAQ A, ale dodała warunek: sprzedawca potwierdza, że jego strona nie jest podatna na ataki skryptów mogące wpłynąć na jego system sprzedaży. Który kwestionariusz Cię dotyczy i co dokładnie musisz wykazać, rozstrzyga Twój operator płatności lub bank przyjmujący płatności. Ten poradnik nie jest poradą prawną ani oceną zgodności z PCI DSS.
Co zrobić, gdy znajdziesz obcy skrypt
- Zatrzymaj płatności kartą albo całą kasę, na przykład włączając tryb konserwacji. Każda godzina działania to kolejni klienci, których dane mogą wyciec.
- Zanim cokolwiek usuniesz, zrób pełną kopię plików i bazy danych i odłóż ją osobno. Będzie potrzebna do ustalenia, od kiedy kod działał i którędy wszedł.
- Zmień hasła do panelu, bazy danych, FTP i SSH. PrestaShop w swoim komunikacie przypomina, żeby po zmianie hasła do bazy wpisać je także w pliku konfiguracyjnym sklepu. Unieważnij klucze dostępu dla integracji i wydaj nowe tylko tym, które są potrzebne.
- Skontaktuj się z operatorem płatności i z bankiem, z którym masz umowę na przyjmowanie kart. Powiedz, od kiedy mógł działać skrypt. To oni wiedzą, jak postąpić z kartami klientów.
- Przejrzyj dzienniki serwera, żeby ustalić, czy dane klientów zostały wysłane na zewnątrz. Tak zaleca też PrestaShop.
- Usuń kod i zaktualizuj albo usuń dziurawy moduł lub wtyczkę. Samo usunięcie skryptu nie wystarczy, jeśli napastnik zostawił sobie drogę powrotu.
Wyciek danych osobowych klientów może oznaczać obowiązek zgłoszenia go do Prezesa UODO, według art. 33 RODO w ciągu 72 godzin od jego stwierdzenia, a przy wysokim ryzyku także powiadomienia samych klientów. Czy i kiedy ten obowiązek Cię dotyczy, ustal z prawnikiem od razu, równolegle z działaniami technicznymi.
Co wymaga fachowca
Spis skryptów, przegląd kont i rzut oka na plik nagłówka zrobisz sam. Porównanie całego sklepu z czystą kopią, przeszukanie bazy, odczyt dzienników serwera, wdrożenie CSP i alarmu o zmianach na kasie oraz sprzątanie po włamaniu to praca dla programisty. PrestaShop pisze wprost, że po ataku cały sklep powinien sprawdzić specjalista od bezpieczeństwa.
Najczęstsze pomyłki
- Przekonanie, że zewnętrzna bramka płatności zdejmuje całą odpowiedzialność. Chroni formularz karty, a nie przycisk, który do niego prowadzi.
- Usunięcie skryptu bez zmiany haseł i aktualizacji. Napastnik wraca tą samą drogą.
- Sprawdzanie strony głównej zamiast kasy. Skrypt może ładować się tylko na stronie zamówienia.
- Kod śledzący dodany do kasy „na chwilę” i zapomniany. Każdy skrypt na kasie to kolejna firma, której powierzasz dane klientów.
Kasę sprawdzaj przy każdym większym przeglądzie sklepu, o czym piszemy w poradniku Przegląd sklepu na koniec roku. Jeśli po aktualizacji płatności zaczynają się nie udawać, zajrzyj też do artykułu Nieudane płatności w sklepie, a o samej ścieżce zakupu piszemy w tekście Checkout, który nie odpycha.
Pytania i odpowiedzi
Jak często sprawdzać skrypty na kasie?
Po każdej aktualizacji, po dodaniu nowej usługi lub tagu i regularnie między nimi. PCI DSS dla sklepów, których wymaganie 11.6.1 dotyczy, wskazuje co najmniej raz w tygodniu, co w praktyce oznacza narzędzie, które robi to samo.
Mam przekierowanie do operatora płatności. Czy mogę to zignorować?
Nie. Przekierowanie zmniejsza ryzyko i zakres wymagań, ale skrypt na Twojej stronie może zmienić adres przekierowania albo podsunąć fałszywy przycisk, tak jak w ataku opisanym przez PrestaShop.
Wtyczka bezpieczeństwa nic nie znalazła. Czy to wystarczy?
Pomaga, ale nie wystarcza. Skaner plików nie zobaczy skryptu dodanego w Menedżerze tagów ani zapisanego w ustawieniach wtyczki. Spis skryptów z zakładki Sieć pokazuje to, co naprawdę dostaje przeglądarka klienta.
W skrócie: spisz skrypty ładowane na kasie i wyjaśnij każdy, sprawdź plik nagłówka motywu, pola na własny kod i Menedżer tagów, usuń zbędne konta i klucze, aktualizuj moduły kasy. Po wykryciu obcego kodu zatrzymaj kasę, zrób kopię, zmień hasła, zawiadom operatora płatności i bank, a obowiązki z RODO ustal z prawnikiem.
Jeśli chcesz, żeby ktoś przejrzał skrypty, pliki i konta w Twoim sklepie, robimy to w ramach audytu sklepu, a stały nadzór nad aktualizacjami i zmianami daje opieka nad sklepem.